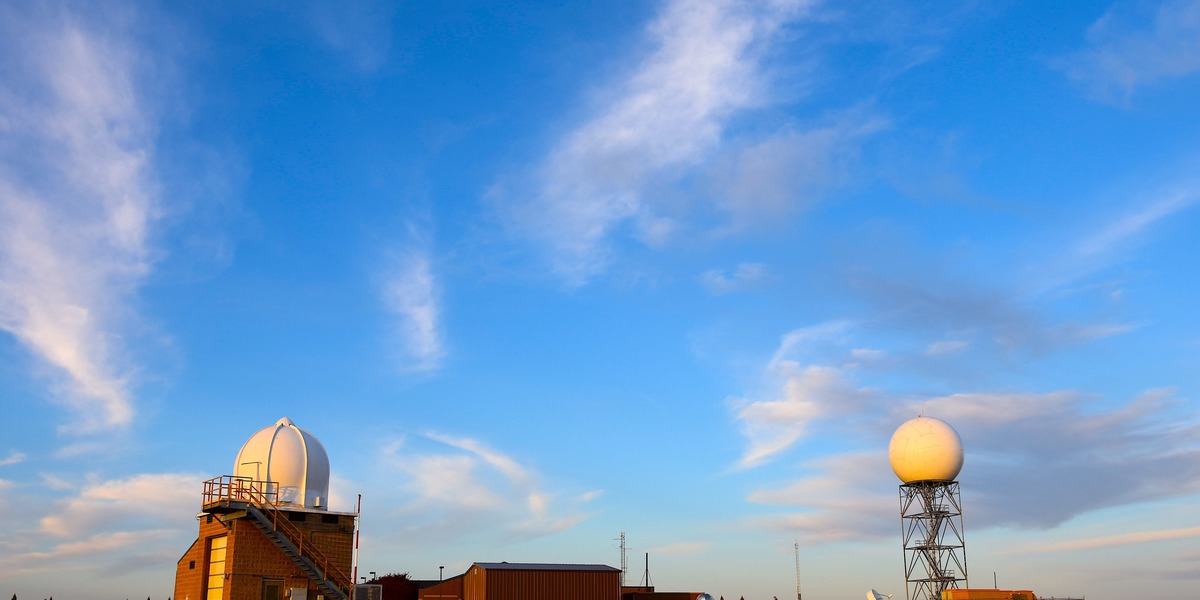
En liste med personoplysninger blev downloadet fra NorthAvimet.
Sagen viser, hvor hurtigt kendte sårbarheder kan udnyttes mod specialsystemer.
DMI har haft et sikkerhedsbrud på hjemmesiden NorthAvimet, som bruges af piloter til at hente vejr- og satellitdata før flyvninger.
Uautoriserede personer nåede at downloade en liste med almindelige personoplysninger om cirka 5.000 piloter med login.
Databruddet er et påmindende eksempel på, hvor hurtigt et kendt softwarehul kan blive omsat til konkret misbrug, og hvor dyrt det kan blive for offentlige aktører, når digitale specialsystemer ligger i periferien af it-sikkerhedsarbejdet.
Sådan skete bruddet
Ifølge DMI fik uvedkommende den 22. oktober kl. 12 adgang til et brugeradministrationssystem bag NorthAvimet.
Hjemmesiden blev lukket ned samme dag kl. 14, sikkerhedsopdateret og senere genåbnet.
DMI skriver, at hændelsen skete i kølvandet på en “global udmelding” om en PHP-sårbarhed og efterfølgende analysearbejde.
Det peger på en klassisk angrebsmodel, hvor automatiserede scanninger rammer mange organisationer kort efter, at en sårbarhed bliver offentligt kendt.
Den downloadede liste indeholder navn, nationalitet, e-mailadresse, et password i krypteret form samt pilotens flycertifikatnummer, oplyser DMI.
Hvor alvorligt er det for piloterne
DMI og Trafikstyrelsen vurderer umiddelbart, at bruddet ikke er kritisk, men DMI understreger, at omfanget kan udgøre en risiko for den enkelte.
Kombinationen af kontaktoplysninger og certifikatnummer kan eksempelvis gøre målrettet phishing mere troværdig, fordi angribere kan henvise til konkrete forhold i pilotens profil.
At passwords er krypteret reducerer risikoen, men det fjerner den ikke.
Hvis krypteringen er svag eller genbrugte adgangskoder allerede figurerer i lækkede databaser, kan konti blive overtaget.
Derfor skal berørte brugere oprette et nyt password, ifølge DMI.
For arbejdsgivere i luftfarten kan et læk også give ekstra compliance-arbejde: intern kommunikation, skærpet opmærksomhed på social engineering og eventuel anmeldelse, hvis medarbejdere rammes af videre misbrug.
Det næste man skal holde øje med
Sagen illustrerer, at “små” specialsites ofte har samme trusselsbillede som store kernesystemer, men sjældnere får samme patch- og overvågningsdisciplin.
DMI har meldt bruddet til politiet og Datastyrelsen og orienterer de berørte.
For virksomheder og myndigheder er det centrale signal, hvor hurtigt de kan identificere berørte systemer, lukke adgangen og dokumentere forløbet, når en global sårbarhed rammer.
Timingen i DMI’s forløb, to timer fra adgang til nedlukning, er positiv.
Det afgørende bliver nu, om efteranalysen finder tegn på yderligere adgang eller dataudtræk.
Christian Pedersen er journalist på FinansFokus og dækker markeder, investering og erhvervsliv.