
Sikkerhedshændelsen i kundeklubben Goodie viser, hvordan cyberangreb i detailhandlen hurtigt bliver et spørgsmål om tillid, jura og økonomi.
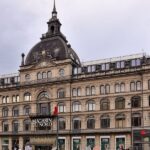
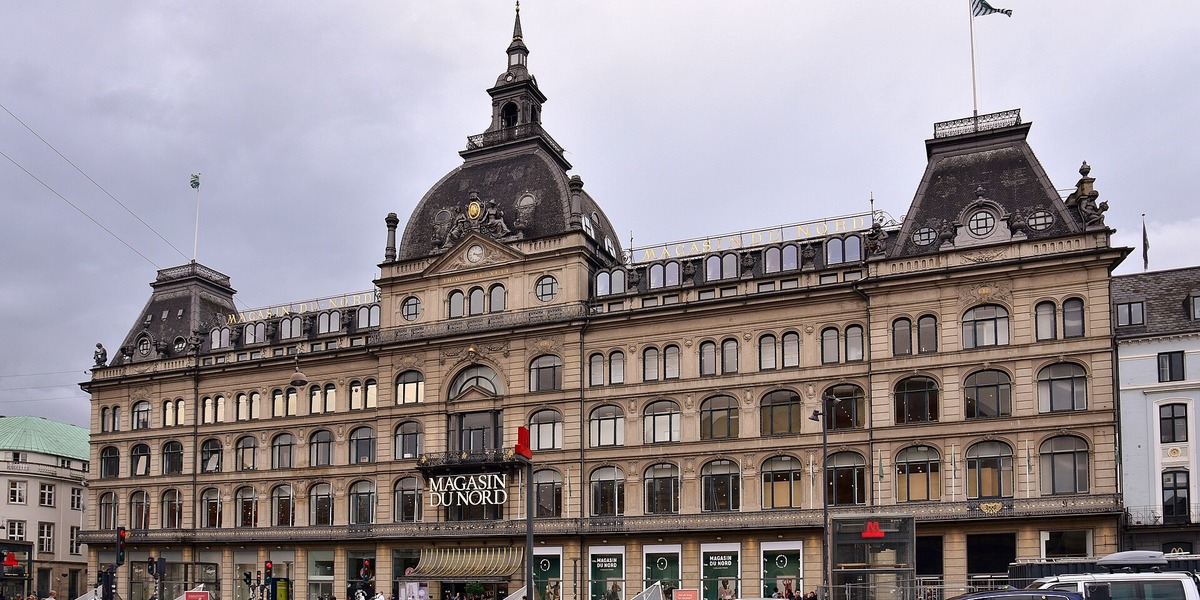
Magasin du Nord har haft et sikkerhedsbrud, hvor uvedkommende har fået adgang til dele af kædens it-systemer.
Magasin har derfor advaret medlemmer af kundeklubben Goodie om, at personoplysninger kan være kompromitteret, herunder navn, adresse og tidligere køb.
Hændelsen understreger, at cyberrisiko i detailhandlen ikke kun handler om drift, men også om data, tillid og efterfølgende omkostninger til oprydning.
Det oplyser Finans.
Kundedata gør bruddet forretningskritisk
Når et loyalitetsprogram rammes, rammes en af detailkædens mest værdifulde aktiver: førstehåndsdata om kundernes adfærd.
I Magasins tilfælde nævnes oplysninger som navn, adresse og købshistorik.
Det er ikke i sig selv betalingsdata, men det kan stadig bruges til målrettet svindel, phishing og identitetsmisbrug.
Samtidig bliver kommunikationen til kunderne en strategisk disciplin.
Jo hurtigere og mere konkret en virksomhed kan forklare, hvad der er sket, og hvad kunderne bør gøre, desto mindre bliver risikoen for kundeflugt.
Her bliver det afgørende at kunne afgrænse hændelsen teknisk: Hvilke systemer var berørt, hvor længe, og hvilke datafelter kan være kopieret.
GDPR sætter tempoet for reaktionen
Hvis bruddet omfatter persondata, skal virksomheden som udgangspunkt anmelde brud på persondatasikkerheden til tilsynsmyndigheden “uden unødig forsinkelse og om muligt senest 72 timer” efter at være blevet bekendt med bruddet, jf.
GDPR artikel 33 i EU-forordningen.
Derudover kan der være pligt til at underrette de berørte registrerede, hvis bruddet indebærer høj risiko.
For detailkæder betyder det, at incident response skal være en del af den daglige drift, ikke et ad hoc-projekt.
Det kræver logning, adgangsstyring og en plan for, hvordan eksterne eksperter og forsikringsselskaber inddrages, uden at beslutninger trækkes i langdrag.
Et typisk svagt punkt er integrationer til eksterne leverandører, hvor en enkelt kompromitteret konto kan give bred adgang.
Det investorer og kunder vil holde øje med
Det centrale er nu, om der opstår sekundære effekter: øget svindel mod kunder, efterfølgende nedetid eller nye oplysninger om datatyper.
For Magasin bliver næste test, om kæden kan genoprette tilliden og samtidig dokumentere forbedringer i sikkerheden.
Mere generelt vil store detailkæder blive målt på, om de behandler cyberhændelser som en finansiel risiko på linje med brand, lager og leverandørstop.
Det er her, it-sikkerhed bevæger sig fra teknik til ledelsesansvar, og hvor bestyrelser i stigende grad kræver konkrete målepunkter for modenhed.

Christian Pedersen er journalist på FinansFokus og dækker markeder, investering og erhvervsliv.
